Cibersegurança na era da IA: identidade, resiliência e confiança digital
A inteligência artificial está tornando os ataques mais rápidos, convincentes e escaláveis. Para as organizações, a resposta não é bloquear a inovação, mas construir uma arquitetura de confiança capaz de proteger pessoas, dados, sistemas e agentes digitais.
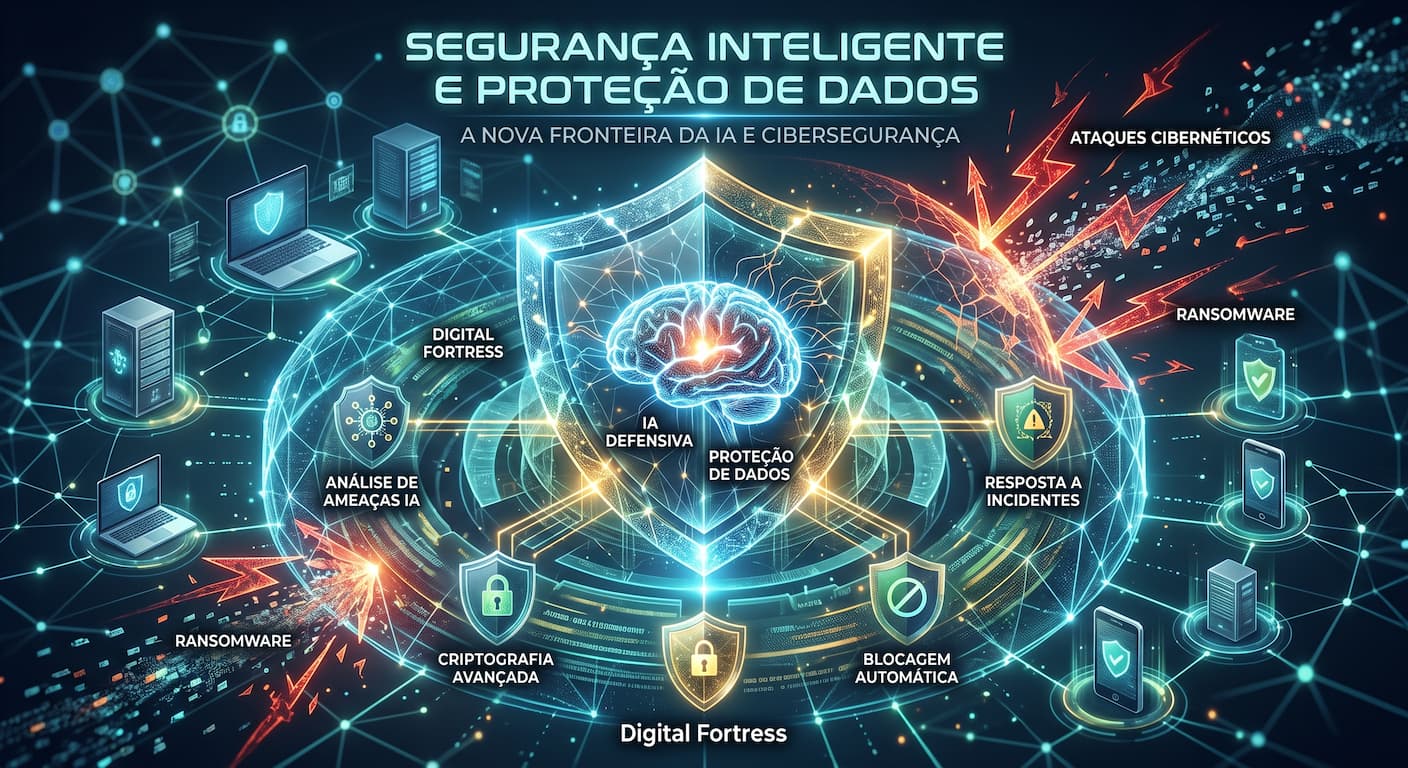
O assunto mais relevante do debate atual em cibersegurança é a combinação entre inteligência artificial, ataques orientados por identidade e evolução do ransomware. A tecnologia passou a atuar nos dois lados da disputa: acelera o trabalho dos criminosos, mas também pode ampliar a capacidade de prevenção, detecção e resposta.
A inteligência artificial mudou o ritmo do risco
Durante anos, a IA foi tratada principalmente como uma ferramenta auxiliar para criminosos. Em 2026, essa visão ficou limitada. Relatórios recentes descrevem uma transição para operações mais automatizadas, nas quais sistemas inteligentes ajudam a pesquisar alvos, produzir mensagens personalizadas, adaptar campanhas e apoiar decisões durante a intrusão.
O resultado é uma redução do custo de entrada no crime digital. Phishing, fraude, engenharia social e campanhas multilíngues podem ser produzidos com maior velocidade e aparência mais natural. A IBM também aponta que a adoção de chatbots e agentes de IA nas empresas cria uma nova superfície de ataque, especialmente quando credenciais ficam armazenadas ou acessíveis nesses ambientes. [Fonte: IBM]
Identidade: o novo perímetro corporativo
O modelo tradicional imaginava a empresa como um perímetro protegido por firewalls. Hoje, funcionários, fornecedores, dispositivos, aplicações e agentes automatizados acessam recursos de diferentes locais e redes. O perímetro deixou de ser uma fronteira física: passou a ser a identidade e o contexto de cada acesso.
Essa mudança torna especialmente perigosas as credenciais comprometidas. Um invasor que obtém um usuário legítimo pode tentar entrar sem explorar uma vulnerabilidade evidente, movimentar-se pela organização e utilizar ferramentas autorizadas para permanecer oculto.
Por isso, uma estratégia moderna deve adotar autenticação multifator resistente a phishing, gestão de privilégios, revisão periódica de acessos, segmentação de ambientes e monitoramento de comportamentos anômalos. O princípio de Zero Trust resume essa lógica: nenhuma identidade ou dispositivo deve ser considerado confiável apenas por estar dentro da rede.
O ransomware está se transformando
O ransomware continua entre as ameaças mais graves porque combina interrupção operacional, roubo de informações e pressão financeira. No Brasil, o país apareceu entre os mais afetados por ataques de sequestro de sistemas em levantamentos recentes; uma reportagem baseada em dados do Ransomware.live registrou 23 casos em junho de 2026 e 123 no acumulado do ano. [Fonte: Folha de S.Paulo]
A evolução mais importante é a diversificação da extorsão. Grupos criminosos podem combinar criptografia, exfiltração de dados, exposição pública, ameaça a clientes e interrupção de serviços. Assim, mesmo organizações com bons backups precisam proteger informações, testar a recuperação e preparar uma resposta de crise.
Como construir uma defesa preparada
- Mapear ativos críticos: identificar sistemas, dados, processos e fornecedores cuja indisponibilidade afetaria a operação.
- Proteger identidades: aplicar autenticação forte, privilégio mínimo, gestão de credenciais e separação de funções administrativas.
- Governar o uso de IA: definir quais dados podem ser enviados a ferramentas de IA, controlar agentes, registrar ações e avaliar riscos de prompt injection e vazamento.
- Segmentar ambientes: limitar a movimentação lateral entre redes corporativas, sistemas industriais, ambientes de nuvem e dispositivos de usuários.
- Testar recuperação: manter backups isolados, protegidos contra alteração e submetidos a exercícios práticos de restauração.
- Treinar para situações reais: simular phishing, fraude de identidade, deepfakes, sequestro de contas e comunicação durante incidentes.
- Medir e melhorar: acompanhar tempo de detecção, tempo de resposta, cobertura de ativos, correção de vulnerabilidades e sucesso dos testes de recuperação.
IA também pode fortalecer a segurança
A mesma tecnologia usada por atacantes pode ajudar as equipes de defesa. Modelos de IA podem correlacionar eventos, priorizar alertas, identificar padrões incomuns e apoiar analistas durante investigações. Entretanto, automação sem governança pode criar novos riscos: falsos positivos, decisões opacas, exposição de dados e execução de ações indevidas.
O caminho mais seguro é combinar automação com controles. A IA deve recomendar, explicar e registrar suas ações; mudanças de alto impacto devem exigir aprovação ou supervisão humana. Em ambientes críticos, a velocidade da máquina precisa ser equilibrada com limites técnicos e responsabilidade claramente definida.
Uma responsabilidade de negócio
Cibersegurança não é apenas uma função do departamento de tecnologia. Um incidente pode afetar receitas, contratos, reputação, continuidade operacional, privacidade e obrigações regulatórias. A diretoria precisa compreender os riscos digitais da mesma forma que acompanha riscos financeiros, operacionais e ambientais.
Essa visão é particularmente importante em setores essenciais, como energia, finanças, saúde, telecomunicações, indústria e infraestrutura digital. Quanto maior a dependência tecnológica de uma operação, maior a necessidade de redundância, planejamento de crise e coordenação entre liderança, segurança, jurídico, comunicação e fornecedores.
Conclusão
A popularização da inteligência artificial inaugurou uma nova fase da cibersegurança. Os ataques podem ser mais personalizados e autônomos, enquanto agentes digitais passam a ocupar um espaço crescente nos processos empresariais. Nesse cenário, identidade, governança, visibilidade e resiliência tornam-se tão importantes quanto ferramentas tradicionais de proteção.
Organizações preparadas não são aquelas que prometem risco zero. São as que conhecem seus ativos, controlam seus acessos, detectam comportamentos anormais, limitam o impacto de uma intrusão e conseguem recuperar suas operações com rapidez. A confiança digital será construída por essa combinação de tecnologia, processos e responsabilidade.